Imagina por un momento que pudieras sentarte frente a tu computador y observar un globo terráqueo tridimensional donde aparecen aviones en vuelo, barcos navegando los océanos, satélites orbitando la Tierra, terremotos recientes, incendios activos, cámaras públicas, estaciones de radio e infraestructura distribuida por todo el planeta.
Ahora imagina que no estamos hablando de la sala de inteligencia de un gobierno, ni de un sistema reservado para organismos de seguridad con presupuestos de millones de dólares.
Estamos hablando de software de código abierto que puede ejecutarse desde una computadora común.
Su nombre es God’s Eye View.
Y aunque desde el punto de vista tecnológico la herramienta me parece fascinante, confieso que mi lado geek disfruta muchísimo este tipo de desarrollos, también constituye un excelente recordatorio de algo que quienes trabajamos en ciberseguridad sabemos desde hace mucho tiempo:
El verdadero peligro rara vez está en una sola pieza de información. El poder aparece cuando comenzamos a correlacionar muchas piezas aparentemente inocentes.
Bienvenido a una nueva era de inteligencia de fuentes abiertas.
Una era en la que las capacidades que antes asociábamos con gobiernos, fuerzas militares o grandes corporaciones comienzan a estar al alcance de prácticamente cualquier persona.
¿Qué es exactamente God’s Eye View?
God’s Eye View es un proyecto de código abierto desarrollado por Bilawal Sidhu, ex Product Manager de Google que trabajó, entre otras áreas, con tecnologías relacionadas con Google Maps, realidad aumentada y mapas tridimensionales.
El proyecto, anteriormente conocido como WorldView, fue liberado como código abierto bajo licencia MIT y alcanzó el número uno de GitHub Trending en agosto de 2026. Sidhu lo presenta como una especie de “simulador de satélite espía en el navegador”, con una diferencia fundamental: muchas de las fuentes subyacentes son datos reales y públicos.
Y aquí quiero hacer una aclaración importante.
God’s Eye View no es un satélite secreto observando continuamente todo el planeta.
Tampoco consiguió acceso mágico a los servidores de la CIA, la NSA o alguna otra agencia de tres letras que tanto gustan en las películas.
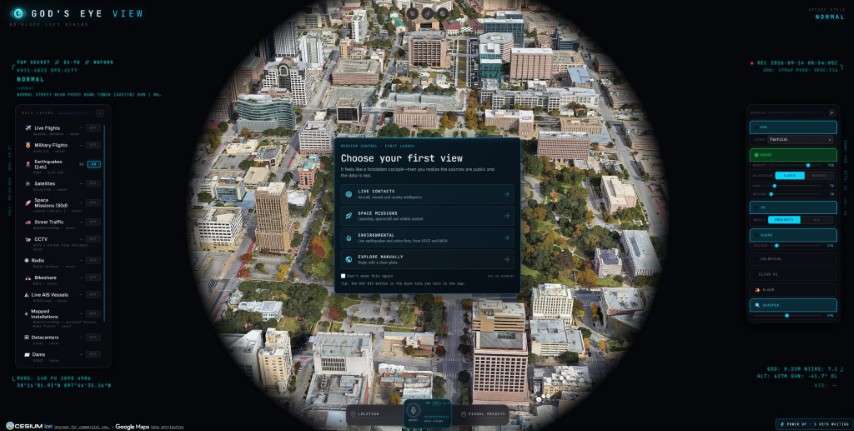
Lo que hace es algo diferente y, desde mi perspectiva, incluso más interesante: integra datos procedentes de múltiples fuentes y los presenta dentro de una interfaz geográfica tridimensional que facilita enormemente su análisis y correlación.
Entre sus capas encontramos información sobre aeronaves, embarcaciones, satélites, terremotos, incendios, tráfico, cámaras públicas e infraestructura física, entre otras fuentes.
Además, incorpora capacidades de inteligencia artificial que permiten interactuar con el mapa utilizando lenguaje natural. Sidhu demuestra, por ejemplo, comandos por voz para trasladarse a lugares, activar capas, localizar objetos o generar anotaciones sobre el mapa.
Sí, básicamente podemos conversar con el planeta.
Muy geek, muy cool… y, dependiendo de quién lo utilice y con qué datos lo alimente, potencialmente muy delicado.
El verdadero superpoder no son los datos: es la correlación
Durante décadas, quienes trabajamos en hacking ético hemos hablado de una fase fundamental de prácticamente cualquier ataque: el reconocimiento o footprinting.
Antes de intentar penetrar un sistema, un atacante inteligente recopila información.
- ¿Qué tecnologías utiliza la empresa?
- ¿Quiénes trabajan allí?
- ¿Qué proveedores tiene?
- ¿Qué dominios y direcciones de correo existen?
- ¿Qué empleados publican información corporativa?
- ¿Qué infraestructura está expuesta a Internet?
Un dato aislado suele parecer insignificante; pero cuando comenzamos a conectar puntos, obtenemos inteligencia.
Con God’s Eye View ocurre algo parecido, solo que ahora trasladamos esa filosofía al mundo físico.
Un feed público de vuelos quizás no revele demasiado, una cámara pública tampoco.
Un mapa de infraestructura, por sí mismo, posiblemente tampoco.
Pero… colocar aeronaves, barcos, satélites, carreteras, cámaras, incendios, terremotos e infraestructura dentro de una misma interfaz hace que nuestra capacidad de interpretar lo que ocurre cambie radicalmente.
Ese es, para mí, el aspecto verdaderamente revolucionario de God’s Eye View.
Elimina parte de la fricción necesaria para encontrar los datos, relacionarlos y comprenderlos.
Y reducir fricción cambia las reglas del juego.
Lo positivo: esta tecnología también puede protegernos
Sería absurdo demonizar una tecnología solamente porque puede utilizarse incorrectamente.
Un martillo sirve para construir una casa o romper una ventana.
La tecnología, por sí misma, rara vez define la intención de quien la utiliza. God’s Eye View puede tener aplicaciones sumamente positivas.
Piensa, por ejemplo, en:
- Una multinacional evaluando incendios o terremotos alrededor de sus centros de distribución.
- Una empresa logística intentando comprender una interrupción en determinada región.
- Un periodista verificando información sobre un conflicto internacional.
- Una universidad enseñando análisis geoespacial u OSINT.
- Un centro de operaciones observando eventos alrededor de infraestructura crítica.
- Un organismo de respuesta ante emergencias intentando obtener rápidamente contexto sobre un desastre.
Incluso pequeñas empresas podrían utilizar herramientas de este tipo para comprender riesgos climáticos, logísticos o de movilidad que afecten sus operaciones.
La capacidad de transformar enormes cantidades de datos dispersos en conciencia situacional puede ahorrar tiempo, dinero y, en determinados escenarios, incluso salvar vidas.
El código abierto introduce además otra ventaja: investigadores y desarrolladores pueden examinar el software, detectar errores, crear nuevas funciones y adaptar la herramienta a necesidades especializadas.
Pero precisamente allí aparece también el otro lado de la moneda. Porque el código que puede mejorar un investigador también puede modificarlo otra persona con intenciones muy diferentes.
Y entonces aparecen las placas de vehículos…
En un nuevo video publicado el 8 de septiembre de 2026, Sidhu presenta un recorrido más detallado por God’s Eye View y muestra cómo instalarlo, utilizar sus capas y extenderlo. En el segmento final habla expresamente de construir nuevas capacidades sobre la plataforma mediante contribuciones de la comunidad y agentes de programación basados en inteligencia artificial.
Y es justo aquí donde aparece un detalle que merece nuestra atención. Sidhu comenta que entre las contribuciones recibidas existen trabajos relacionados con Automatic License Plate Readers (ALPR), es decir, lectores automáticos de placas de vehículos.
También explica que, aunque una determinada contribución todavía no forme parte de la rama principal del proyecto, hoy un usuario puede apoyarse en un agente de inteligencia artificial para integrar código o experimentar con nuevas capas.
Esta distinción es fundamental:
No significa que la versión oficial de God’s Eye View permita actualmente escribir el nombre de una persona y seguir su automóvil por una ciudad.
Tampoco significa que exista dentro del proyecto oficial una base global de matrículas disponible para cualquiera; pero sí demuestra algo mucho más importante.
God’s Eye View es una plataforma extensible.
Y ya existen personas experimentando con fuentes de datos capaces de acercar este tipo de sistemas al seguimiento de vehículos.
Hasta hace relativamente pocos años, integrar varias fuentes de datos, escribir conectores, programar una interfaz geoespacial y construir herramientas de análisis requería equipos especializados y muchas horas de desarrollo.
Ahora tenemos agentes de IA capaces de ayudar a una persona a escribir e integrar buena parte de ese código.
La barrera tecnológica está cayendo y seguirá cayendo.
¿Por qué un lector de matrículas cambia tanto la conversación?
Porque una matrícula no es simplemente un pedazo de metal con letras y números.
Cuando podemos relacionarla con lugar y tiempo, se convierte en un identificador extremadamente útil.
Una observación aislada podría decir: “Este vehículo estuvo aquí”.
Muchas observaciones distribuidas a lo largo del tiempo pueden comenzar a responder preguntas distintas:
- ¿Dónde aparece habitualmente ese vehículo?
- ¿En qué horarios?
- ¿Qué lugares frecuenta?
- ¿Coincide con determinados eventos?
- ¿Con qué otros patrones puede relacionarse?
Y de nuevo, entramos en el territorio de la correlación. Esto me genera una preocupación que considero muy importante:
No hace falta que una sola herramienta contenga toda nuestra información para perder privacidad. Basta con que diferentes fuentes puedan conectarse entre sí.
Una cámara puede aportar una pieza, una publicación en redes sociales, otra. Una fotografía pública, otra. Una agenda de eventos, otra más. Los datos de un vuelo, otra, y así.
Y la inteligencia artificial puede ayudar a unirlas.
Para políticos y figuras públicas, esto debería encender algunas alarmas
Quiero dirigirme particularmente a políticos, funcionarios, candidatos, periodistas y otras personas con exposición pública.
Tradicionalmente, hemos pensado en la seguridad personal alrededor de guardaespaldas, vehículos, controles de acceso o perímetros físicos.
Todo eso sigue siendo importante; pero hoy tu huella digital también forma parte de tu perímetro de seguridad física.
Imagina la cantidad de información que puede divulgar involuntariamente una campaña política.
- Fotografías llegando a un evento.
- Publicaciones anunciando dónde estará el candidato mañana.
- Transmisiones en vivo.
- Fotografías del vehículo.
- Videos que muestran la entrada de su residencia.
- Historias publicadas por colaboradores.
- Familiares etiquetando ubicaciones.
- Agendas públicas.
- Hoteles.
- Restaurantes.
- Aeropuertos.
Por separado, probablemente nada de aquello representa un gran secreto. Pero nuevamente: el riesgo está en la suma.
No tengo que contarte historias sobre candidatos, líderes políticos y otras figuras públicas atacadas y asesinadas; en cada país existen varias de ellas.
Ahora imagina cómo podría una aplicación como God’s Eye View facilitarle la agenda a grupos terroristas.
CEOs y empresarios: también en el radar
Quienes dirigimos empresas deberíamos prestar especial atención. Y no hablo solamente del CEO de una multinacional que viaja en jet privado.
En muchos países latinoamericanos, un pequeño empresario exitoso, un médico reconocido, un abogado, un comerciante, un profesional independiente o el propietario de una pyme también puede representar un objetivo atractivo para delincuentes dedicados a la extorsión.
No hace falta aparecer en Forbes. A veces basta con que alguien piense que a uno le va bien.
Y nuestras redes sociales son extraordinariamente eficientes comunicando justamente eso.
- El automóvil nuevo.
- El viaje familiar.
- La casa.
- El restaurante.
- La oficina recién inaugurada.
- La graduación de los hijos.
- El lugar donde entrenamos todas las mañanas.
Nuestro estilo de vida puede convertirse, sin que nos demos cuenta, en información de inteligencia para otra persona.
El peligro real se llama OSINT + IA
OSINT significa Open Source Intelligence, o inteligencia obtenida a partir de fuentes abiertas.
Y no hablo necesariamente de hackear sistemas; hablo de aprovechar información pública o legalmente accesible para producir inteligencia.
Esto existe desde hace muchísimo tiempo; lo que está cambiando es la velocidad.
Antes, recopilar cientos o miles de piezas de información, clasificarlas, geolocalizarlas, compararlas y encontrar relaciones podía requerir horas, días o semanas de trabajo especializado.
Ahora podemos utilizar modelos de inteligencia artificial para ayudarnos a buscar relaciones, ordenar datos, resumir eventos, generar código y construir nuevas interfaces.
God’s Eye View es solamente una manifestación visible de una transformación mucho mayor.
Por eso considero un error pensar: ¿Cómo me protejo de God’s Eye View?
La pregunta correcta es:
¿Cómo me protejo en un mundo donde cada vez será más sencillo recopilar, correlacionar y analizar información pública sobre mí?
Porque God’s Eye View seguramente no será la última herramienta de este tipo.
No desciendo de Nostradamus ni soy pariente de la Guga Ayala, pero con seguridad te lo digo… Vendrán muchas más.
Ciberseguridad y seguridad física ya no pueden vivir separadas
Durante años, las organizaciones han tratado estos dos mundos como departamentos diferentes. Por un lado, seguridad informática. Por otro, seguridad física.
Ese modelo necesita evolucionar.
Si un atacante consigue información digital sobre horarios, ubicaciones, vehículos, familiares, proveedores o itinerarios de una persona, el impacto puede producirse fuera de Internet.
- Ingeniería social.
- Suplantación.
- Fraude.
- Extorsión.
- Acoso.
- Amenazas físicas.
Y, en escenarios graves, delitos contra la integridad de las personas.
El ciberespacio y el mundo físico dejaron de ser universos independientes hace mucho tiempo. Solo que algunas organizaciones todavía no se han dado cuenta.
¿Qué podemos hacer?
No podemos borrar Internet. Tampoco recomiendo abandonar nuestros smartphones e irnos a vivir a una cueva, aunque debo admitir que algunos lunes puede sonar tentador.
Lo que sí podemos hacer es reducir significativamente nuestra exposición.
1. No publiques tu ubicación en tiempo real
Si deseas compartir fotografías de un viaje, evento o restaurante, considera hacerlo después de abandonar el lugar.
Esto es especialmente importante para figuras públicas y sus familiares.
2. Audita tu huella digital
Busca periódicamente qué información puede obtener una persona que únicamente conoce tu nombre, empresa o cargo.
Ejecutivos y figuras públicas deberían realizar ejercicios profesionales de OSINT como parte de sus evaluaciones de seguridad.
La pregunta no es únicamente: ¿Qué he publicado yo?, sino: ¿Qué puede descubrir alguien sobre mí?
3. Incluye al círculo cercano
Uno de los errores más comunes es proteger al ejecutivo y olvidarse de quienes viven con él.
Los hijos, parejas, familiares y colaboradores pueden revelar inadvertidamente ubicaciones, vacaciones, vehículos, rutinas y propiedades.
La seguridad debe analizarse como un ecosistema.
4. Revisa lo que publica la propia organización
El departamento de marketing también forma parte de la superficie de exposición.
- Fotografías de oficinas.
- Identificaciones visibles.
- Vehículos.
- Entradas y salidas.
- Agendas ejecutivas.
- Anuncios de viajes.
- Videos corporativos.
- Biografías demasiado detalladas.
Todo eso merece una revisión desde el punto de vista de seguridad.
5. Protege agendas e itinerarios
Reservas, hoteles, vuelos, reuniones privadas y desplazamientos de personas de alto perfil deberían manejarse siguiendo el principio de need to know: solo debe tener acceso quien realmente necesite esa información.
6. Fortalece las cuentas que contienen información personal
Correo electrónico, almacenamiento en la nube y redes sociales merecen especial atención.
- Utiliza autenticación multifactor.
- Protege los mecanismos de recuperación.
- Elimina sesiones desconocidas.
- Mantén tus dispositivos actualizados.
Una cuenta comprometida puede revelar muchísimo más que simples mensajes.
7. Separa la información pública de los mecanismos críticos de autenticación
Cuando sea posible, no utilices públicamente los mismos correos electrónicos o números telefónicos que sirven para recuperar cuentas sensibles.
La separación reduce las posibilidades de abuso.
8. Establece protocolos frente a la extorsión y la ingeniería social
Tu familia o empresa debe saber cómo verificar una llamada alarmante y a quién contactar.
La peor ocasión para diseñar un protocolo de crisis es precisamente cuando la crisis ya está ocurriendo.
9. Realiza ejercicios de Red Team orientados a OSINT
Aquí quiero hablar directamente a las empresas.
Pregúntale a tu equipo de seguridad:
Si fueran atacantes y solo pudieran utilizar información pública, ¿qué podrían descubrir sobre nuestros ejecutivos, instalaciones y operaciones?
Los resultados suelen sorprender.
10. Piensa antes de publicar
Quizás sea el consejo más simple y al mismo tiempo el más poderoso.
Antes de publicar una fotografía o información, pregúntate:
¿Qué podría inferir otra persona a partir de esto?
No pienses únicamente en lo que muestra. Piensa en lo que permite deducir.
Una advertencia adicional: no todo lo que vemos es necesariamente exacto
Hay otro aspecto importante:
God’s Eye View no es una bola de cristal.
Sus diferentes capas dependen de fuentes con niveles distintos de cobertura y actualización. El propio Sidhu explica en su tutorial que la ausencia de barcos, por ejemplo, puede reflejar limitaciones en la cobertura del proveedor; algunas cámaras se refrescan periódicamente y no necesariamente representan video continuo; y otras visualizaciones dependen de condiciones técnicas específicas.
Del mismo modo, las representaciones visuales estilo visión nocturna, FLIR o cockpit (vista del piloto) contribuyen a esa impresionante estética de “centro de espionaje”, pero no debemos confundir presentación visual con exactitud absoluta de inteligencia.
Esta distinción es crucial para empresarios, gobiernos y medios:
OSINT sirve para generar contexto e hipótesis, pero una decisión crítica nunca debería apoyarse ciegamente sobre una única fuente.
Correlacionar información es poderoso. Validarla sigue siendo imprescindible.
Entonces, ¿deberíamos prohibir herramientas como God’s Eye View?
Personalmente, considero que enfocar la discusión exclusivamente en prohibir una herramienta sería perder de vista el problema.
Muchos de esos datos ya existían antes de God’s Eye View.
- Las aeronaves ya transmitían información.
- Las cámaras ya estaban disponibles.
- Los terremotos ya estaban publicados.
- Los incendios ya podían consultarse.
- Los satélites ya podían seguirse.
La innovación consiste en buena medida en integrar esas señales, visualizarlas y hacerlas mucho más accesibles.
Si mañana desapareciera God’s Eye View, surgirían otras herramientas.
Como ya lo dije, seguramente aparecerán sistemas considerablemente más poderosos.
La verdadera discusión que necesitamos tener es otra:
¿Estamos preparados para vivir en un mundo donde capacidades de inteligencia antes reservadas a organizaciones especializadas estarán al alcance de millones de personas?
Porque ese mundo no está llegando. Ya llegó.
Aprende a mirarte con los ojos de tu adversario
Quienes conocen mi trabajo saben que desde hace años enseño un principio básico del hacking ético:
Para defender correctamente un sistema, hay que aprender a mirarlo como lo miraría un atacante.
Hoy quiero ampliar esa idea.
No revises solamente tu red. Revísate tú.
- Busca tu nombre.
- Analiza tus perfiles públicos.
- Observa tus fotografías.
- Revisa qué información aparece sobre tu empresa.
- Mira lo que publican tus familiares.
- Piensa en tus vehículos.
- Tus viajes.
- Tus eventos.
- Tus rutinas.
- Tus proveedores.
Y después hazte una pregunta que puede resultar incómoda:
Si alguien quisiera localizarte, engañarte, extorsionarte o recopilar información sobre ti utilizando solamente fuentes abiertas… ¿Qué tan fácil se lo estarías poniendo?
Si la respuesta te preocupa, perfecto. No porque debamos vivir con paranoia, sino porque acabas de identificar un riesgo sobre el que todavía puedes actuar.
God’s Eye View es fascinante. Las herramientas que vendrán después probablemente serán todavía más impresionantes.
No podremos controlar todas ellas. Pero sí podemos controlar, hasta cierto punto, la cantidad y calidad de información que entregamos gratuitamente acerca de nosotros mismos.
Y en seguridad existe una regla que nunca pasa de moda:
Anticiparse siempre será más barato, y mucho menos doloroso, que intentar recuperarse después de un incidente.
Comparte este artículo con tus ejecutivos, colaboradores, familiares y con cualquier persona cuya exposición pública pueda convertirla en objetivo.
Porque en esta nueva era, cuidar nuestra huella digital ya no es solamente proteger nuestra privacidad.
También puede significar proteger nuestra seguridad física.
Y si quieres ayuda sobre Inteligencia de Amenazas y Protección Digital de Ejecutivos, te invito a agendar SIN COSTO una conversación breve con uno de nuestros expertos en https://consulting-systems.tech/asesoria-gratuita
En CSTECH somos partners de Flashpoint y Blackcloak y contamos con más de 19 años de experiencia en blindar a altos ejecutivos, empresas y grupos corporativos que operan entornos digitales complejos y de alta criticidad, donde la seguridad y el cumplimiento normativo son factores clave para la sostenibilidad del negocio.
Notas y Referencias
- Bilawal Sidhu. (2026). God’s Eye View [Código fuente]. GitHub. https://github.com/bilawalsidhu/gods-eye-view
- Bilawal Sidhu. (2026). Data sources & attribution. GitHub. https://github.com/bilawalsidhu/gods-eye-view/blob/main/DATA_SOURCES.md
- Bilawal Sidhu. (2026). MIT License: God’s Eye View. GitHub. https://github.com/bilawalsidhu/gods-eye-view/blob/main/LICENSE
- Sidhu, B. (2026, septiembre 8). God’s Eye View blew up. Here’s what you can do with it [Video]. YouTube. https://www.youtube.com/watch?v=o_FJ1NIH9yw
- Tom-Neverwinter. (2026, agosto 25). [Feature request] Public ALPR / Flock Safety camera layer [Issue de GitHub]. En God’s Eye View. GitHub. https://github.com/bilawalsidhu/gods-eye-view/issues/5
Reserva una Asesoría Sin Costo
Agenda hoy mismo una cita con uno de nuestros expertos en ciberseguridad y privacidad de datos y protege la seguridad de la información de tu empresa.
CEO – Consulting Systems
Hacker, Computer Forensics Auditor, Author, IT Trainer, Entrepreneur
CEH, Computer Forensics US, Cisco CyberOps Associate, CCNA Security, CCNA Wireless, HCSA, HCSP
