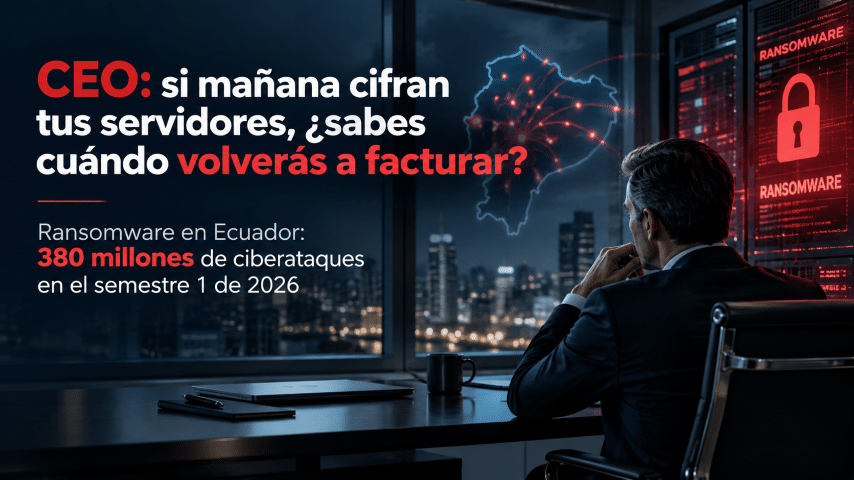
Son las 6:47 de la mañana de un lunes cualquiera.
El gerente de TI de una empresa mediana en Guayaquil mira su celular y encuentra cuarenta notificaciones sin leer.
Los servidores dejaron de responder durante la madrugada.
Los archivos compartidos ahora tienen una extensión desconocida.
El ERP no abre.
Y en uno de los servidores aparece el mensaje que ningún gerente quiere leer: sus datos han sido cifrados y los atacantes exigen un rescate.
A las 7:15, el problema ya no es del gerente de TI. Es del CEO.
Porque ventas no puede facturar, operaciones no puede despachar, servicio al cliente no tiene acceso a información y nadie sabe con certeza cuándo volverá todo a la normalidad.
Bienvenido al verdadero costo del ransomware.
Ecuador registró más de 380 millones de intentos de ciberataque en apenas un semestre de 2026. Eso no significa que existieran 380 millones de ataques exitosos ni que todos fueran ransomware. Pero sí revela el nivel de actividad maliciosa al que están expuestas diariamente nuestras organizaciones.
Y mientras eso ocurre en Ecuador, el ransomware está creciendo y profesionalizándose en toda Latinoamérica.
Lamentablemente, ya no se trata de una advertencia, sino de una factura pendiente.
El ransomware dejó de ser un problema de TI
Durante años, muchas juntas directivas trataron la ciberseguridad como un asunto técnico.
Firewalls, antivirus, respaldos, parches.
Algo importante, sí, pero responsabilidad del departamento de sistemas.
Ese enfoque ya no funciona.
Un ransomware exitoso puede interrumpir operaciones, provocar pérdidas económicas, comprometer información confidencial, deteriorar la confianza de clientes y socios y generar consecuencias legales o regulatorias. SCILabs advierte precisamente que sus repercusiones pueden llegar a afectar el futuro de la propia organización.
Por eso, la conversación que debería producirse en una junta directiva no es:
“¿Tenemos antivirus?”
La conversación correcta es:
“Si nuestros sistemas críticos dejan de funcionar mañana, ¿cuánto tiempo puede sobrevivir el negocio sin ellos?”
Ahí cambia completamente la discusión.
- Porque hablamos de continuidad.
- De ingresos.
- De reputación.
- De clientes.
- Y, finalmente, de resiliencia operativa, de supervivencia empresarial.
Una industria criminal con procesos, especialistas e inteligencia artificial
De acuerdo con el reporte Ransomware en LATAM – Primer Semestre de 2026 de SCILabs, unidad de inteligencia de amenazas de Scitum TELMEX, se identificaron al menos 290 incidentes de ransomware en Latinoamérica durante los primeros seis meses de 2026, un incremento del 25,54 % frente al semestre anterior.
Brasil concentró el 25,17 % de los incidentes observados, México el 17,93 % y Colombia el 11,03 %. Servicios fue el sector con mayor participación, con 19,66 %, seguido de gobierno con 11,72 % y manufactura con 8,28 %.
Pero el dato que más debería preocupar a un empresario no es únicamente cuánto creció el ransomware.
Es cómo está evolucionando.
SCILabs identificó 50 variantes activas durante ese período. Solo tres —The Gentlemen, Qilin y LockBit 5.0— concentraron el 47,59 % de la actividad observada. The Gentlemen registró al menos 49 ataques, Qilin 46 y LockBit 5.0, 43.
Esto no se parece demasiado a la imagen hollywoodense del adolescente solitario hackeando desde el sótano de su casa.
Estamos frente a un ecosistema criminal profesionalizado:
- Existe Ransomware-as-a-Service.
- Existen operadores de infraestructura.
- Existen afiliados encargados de penetrar organizaciones.
- Existen procesos de negociación.
Y la inteligencia artificial empieza a utilizarse para hacer más eficientes actividades como reconocimiento e ingeniería social.
Mientras muchas empresas todavía discuten si aprobar el presupuesto de ciberseguridad, los atacantes están optimizando su modelo de negocio.
Sí, modelo de negocio. Porque para ellos su empresa representa exactamente eso: una oportunidad de monetización.
Ecuador no es espectador
Los más de 380 millones de intentos de ciberataque reportados en Ecuador durante un semestre deben interpretarse con cuidado: son intentos registrados, no 380 millones de empresas comprometidas.
Pero descartarlos por esa razón sería igualmente peligroso.
La cifra muestra el volumen del ruido hostil que golpea constantemente las puertas digitales del país. El reporte ecuatoriano señala además la falta de prevención tecnológica y capacitación continua como factores que incrementan la exposición de empresas y ciudadanos.
Y un atacante no necesita ganar 380 millones de veces.
Necesita ganar una sola vez contra usted.
- Una credencial comprometida.
- Un servidor vulnerable.
- Un usuario engañado.
- Un sistema que llevaba meses esperando un parche.
Después de eso empieza la parte realmente costosa.
Porque el ransomware moderno no necesariamente se limita a cifrar archivos. Los atacantes pueden robar información antes de cifrarla y utilizarla posteriormente como mecanismo adicional de extorsión.
De repente, aquello que parecía un incidente técnico se convierte en una reunión extraordinaria entre gerencia, tecnología, legal, comunicaciones y posiblemente el directorio.
Y existe otro elemento que un CEO ecuatoriano no debería ignorar: si el incidente compromete datos personales, también puede activar responsabilidades relacionadas con la Ley Orgánica de Protección de Datos Personales. La Superintendencia de Protección de Datos Personales considera vulneración a los incidentes que comprometen la confidencialidad, integridad o disponibilidad de información personal y contempla su notificación cuando puedan ponerse en riesgo los derechos de los titulares.
La conversación ha cambiado de hablar sobre recuperar archivos a hablar sobre recuperar el negocio.
La pregunta que puede valer millones
Después de más de dos décadas trabajando en ciberseguridad he aprendido algo: la diferencia entre una organización que atraviesa un incidente grave y otra que termina completamente paralizada muchas veces no aparece el día del ataque: se construyó meses antes.
- La organización preparada había definido quién tomaría decisiones.
- Había probado su plan de respuesta a incidentes.
- Sabía cuáles sistemas debía recuperar primero.
- Tenía respaldos que un atacante no podía cifrar junto con el resto de la infraestructura.
- Había segmentado adecuadamente su red.
- Y, sobre todo, había ensayado qué hacer cuando las cosas salieran mal.
Porque tener un documento llamado “Plan de Continuidad” guardado en alguna carpeta no significa estar preparado.
Del mismo modo que comprar un extintor no convierte automáticamente a una empresa en experta combatiendo incendios.
Hay que probarlo.
CEO: responde esta pregunta sin llamar a TI
Imagina que mañana, a las 6:47 de la mañana, recibes aquella llamada.
Tus principales sistemas están cifrados.
Entonces responde:
¿A qué hora volvería tu empresa a operar normalmente?
- ¿En cuatro horas?
- ¿En ocho?
- ¿Mañana?
- ¿En tres días?
- ¿No lo sabes?
Si la respuesta es “no lo sé”, acabas de identificar uno de tus principales riesgos.
Porque frente al ransomware, la pregunta más importante no es si los criminales intentarán entrar. Los intentos ya están ocurriendo.
La pregunta es qué sucederá con tu empresa cuando uno de ellos tenga éxito.
Y esa respuesta debería conocerse antes del ataque, no durante la crisis.
Averigüa dónde está hoy tu punto débil
No necesitas comenzar comprando otra herramienta.
Necesitas comenzar haciendo las preguntas correctas.
En una conversación de 30 minutos podemos identificar si tu empresa tiene actualmente una brecha crítica en alguno de tres frentes que suelen determinar el impacto de un ransomware: respuesta a incidentes, estrategia de respaldos y segmentación de la infraestructura.
Agenda aquí una asesoría inicial sin costo.
Esa primera conversación no tiene costo.
Descubrir la respuesta después del ataque, probablemente sí.
Referencias
- Saldarriaga, S. (2026, 1 de septiembre). Ecuador registró más de 380 millones de intentos de ciberataques en solo un semestre. El Diario.
https://www.eldiario.ec/ecuador/ecuador-registro-mas-de-380-millones-de-intentos-de-ciberataques-en-solo-un-semestre-01092026 - SCILabs. (2026, 18 de agosto). S1 2026: Principales vectores de acceso inicial usados por actores de amenaza en ataques de ransomware.
https://blog.scilabs.mx/s1-2026-principales-vectores-de-acceso-inicial-usados-por-actores-de-amenaza-en-ataques-de-ransomware/ - SCILabs. (2026, 9 de julio). Recomendaciones en 2026: Antes, durante y después de un incidente de ransomware.
https://blog.scilabs.mx/recomendaciones-en-2026-antes-durante-y-despues-de-un-incidente-de-ransomware/ - Superintendencia de Protección de Datos Personales. (s. f.). Notificación de vulneración.
https://servicios.spdp.gob.ec/vulneracion
Reserva una Asesoría Sin Costo
Agenda hoy mismo una cita con uno de nuestros expertos en ciberseguridad y privacidad de datos y protege la seguridad de la información de tu empresa.
CEO – Consulting Systems
Hacker, Computer Forensics Auditor, Author, IT Trainer, Entrepreneur
CEH, Computer Forensics US, Cisco CyberOps Associate, CCNA Security, CCNA Wireless, HCSA, HCSP